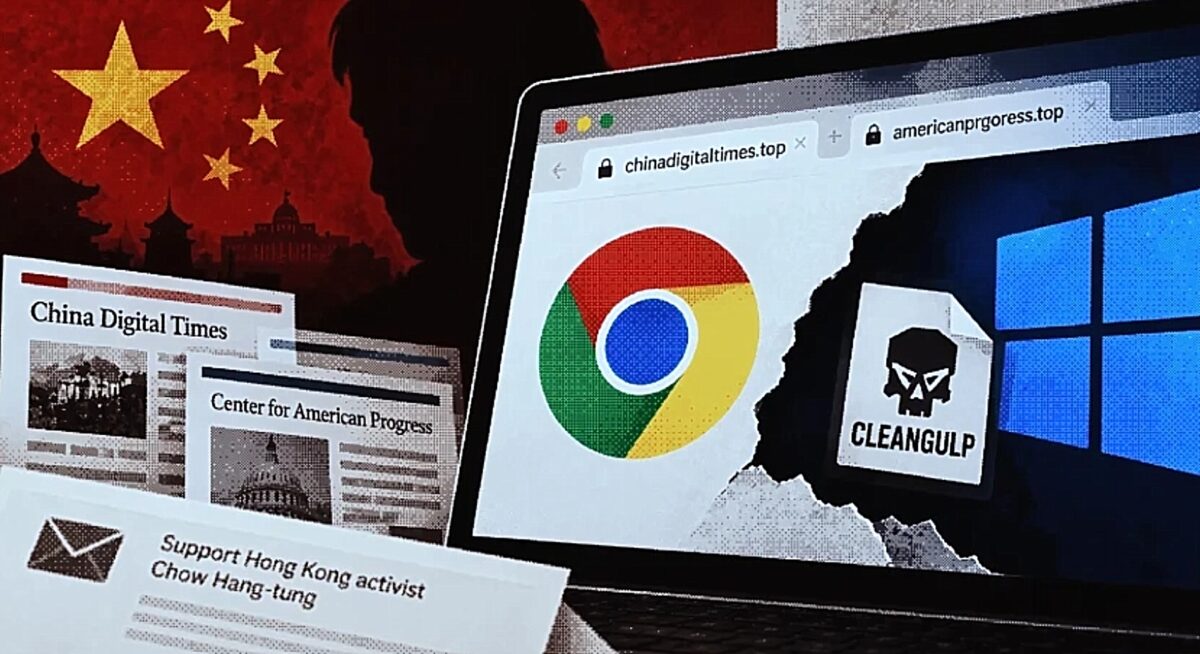
Κινέζοι χάκερ εκμεταλλεύονται αλυσίδα ευπαθειών zero-day σε Chrome και Windows για την εγκατάσταση του κακόβουλου λογισμικού
Η ομάδα κυβερνοαπειλών UTA0565, η οποία συνδέεται με την Κίνα, εντοπίστηκε να εκμεταλλεύεται ευπάθειες μηδενικής ημέρας σε Google Chrome και Microsoft Windows μέσω πλαστών ιστοσελίδων. Οι επιθέσεις διεξήχθησαν στις αρχές Σεπτεμβρίου 2026 και βασίστηκαν στον συνδυασμό δύο ευπαθειών του Chrome (CVE-2026-85046, CVE-2026-87491) και μίας του Windows Advanced Local Procedure Call (CVE-2026-85880). Ο συνδυασμός αυτός επέτρεψε […]