Συσκευές αποθήκευσης Synology NAS γίνονται στόχος επιθέσεων ransomware τύπου C3RB3R, οι οποίες αξιοποιούν κενά ασφαλείας που είχαν εντοπιστεί και διορθωθεί από το 2024. Η κατάσταση αυτή οδήγησε την κατασκευάστρια εταιρεία σε νέα προειδοποίηση, καλώντας τους χρήστες να ενημερώσουν άμεσα τις παλαιότερες εκδόσεις του λειτουργικού συστήματος DiskStation Manager (DSM) και των αντίστοιχων πακέτων. Η ανακοίνωση της […]
Ερευνητές της Acronis Threat Research Unit αποκάλυψαν μια πρωτοφανή κυβερνοεπιχείρηση, όπου ένας μεμονωμένος χειριστής στην Ταϊβάν κατάφερε να οργανώσει μια ομάδα 12 πρακτόρων τεχνητής νοημοσύνης, γνωστή ως BOSSAI, εξαπολύοντας επιθέσεις εναντίον εκατοντάδων οργανισμών σε 11 χώρες. Η καμπάνια αυτή έπληξε κρίσιμες υποδομές, όπως υπηρεσίες έκτακτης ανάγκης, τράπεζες, πανεπιστήμια και στρατιωτικά συστήματα, οδηγώντας σε επιβεβαιωμένη κλοπή […]
Το Ομοσπονδιακό Γραφείο Ερευνών των ΗΠΑ επιβεβαίωσε ότι η ομάδα χάκερ TraderTraitor, η οποία συνδέεται με τη Βόρεια Κορέα, ευθύνεται για την κλοπή ψηφιακών στοιχείων εύρους άνω των 6 δισεκατομμυρίων δολαρίων από το ανταλλακτήριο Binance. Η επίθεση εκδηλώθηκε στις 29 Οκτωβρίου 2026, αποτελώντας τη μεγαλύτερη κλοπή κρυπτονομισμάτων που έχει καταγραφεί μέχρι σήμερα. Binance: Η πορεία […]
Ερευνητές της Black Lotus Labs της Lumen ανακάλυψαν μια νέα εκστρατεία κακόβουλου λογισμικού με την ονομασία PoeLLM, η οποία στόχευσε εκτεθειμένες υποδομές τεχνητής νοημοσύνης. Το λογισμικό χρησιμοποιεί ένα ποίημα που φιλοξενείται στο GitHub ως μηχανισμό υπολογισμού της διεύθυνσης του διακομιστή διοίκησης και ελέγχου, μετατρέποντας τις μολυσμένες υποδομές σε δίκτυο εξόρυξης κρυπτονομισμάτων. Ο μηχανισμός απόκρυψης και […]
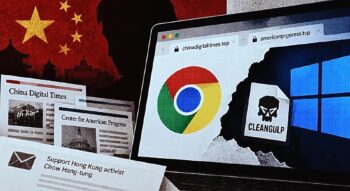
Η ομάδα κυβερνοαπειλών UTA0565, η οποία συνδέεται με την Κίνα, εντοπίστηκε να εκμεταλλεύεται ευπάθειες μηδενικής ημέρας σε Google Chrome και Microsoft Windows μέσω πλαστών ιστοσελίδων. Οι επιθέσεις διεξήχθησαν στις αρχές Σεπτεμβρίου 2026 και βασίστηκαν στον συνδυασμό δύο ευπαθειών του Chrome (CVE-2026-85046, CVE-2026-87491) και μίας του Windows Advanced Local Procedure Call (CVE-2026-85880). Ο συνδυασμός αυτός επέτρεψε […]
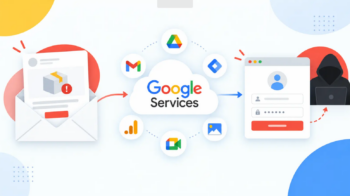
Εγκληματικές ομάδες του κυβερνοχώρου χρησιμοποιούν έγκυρες υπηρεσίες της Google ως προκάλυμμα για την πραγματοποίηση ευρείας εκστρατείας ηλεκτρονικού ψαρέματος. Η κακόβουλη δραστηριότητα στοχεύει στην υποκλοπή εταιρικών διαπιστευτηρίων και την εγκατάσταση λογισμικού απομακρυσμένης πρόσβασης, κατευθύνοντας τα θύματα μέσω επίσημων τομέων της Google πριν καταλήξουν σε ιστοσελίδες που ελέγχονται από τους επιτιθέμενους. Η διαδρομή ανακατεύθυνσης μέσω Google Αντί […]
Χάκερ αξιοποιούν παγιδευμένα θέματα ιστοσελίδων μετατρέποντας τις επισκέψεις χρηστών iPhone σε δίαυλο μετάδοσης κατασκοπευτικού λογισμικού (spyware) και υποκλοπής κρυπτονομισμάτων. Η εκστρατεία αποκρύπτει επιβλαβή κώδικα μέσα σε θέματα που χρησιμοποιούνται από βιετναμέζικες ιστοσελίδες streaming ταινιών και κόμικς, εκθέτοντας τους επισκέπτες χωρίς προειδοποίηση. Τα μολυσμένα θέματα εγκαθίστανται μέσω του Composer, ενός εργαλείου διαχείρισης εξαρτήσεων για διαχειριστές ιστοσελίδων. […]
Η Cl0p, γνωστή και ως Cl0P, έχει ξεκινήσει νέα εκστρατεία εναντίον διακομιστών PTC Windchill, θέτοντας σε κίνδυνο αρχεία μηχανικής, κωδικούς πρόσβασης και εταιρικά δεδομένα. Η ομάδα εκμεταλλεύεται την κρίσιμη ευπάθεια απομακρυσμένης εκτέλεσης κώδικα CVE-2026-12569, αποκτώντας πρόσβαση και εγκαθιστώντας ένα ειδικά σχεδιασμένο web shell για το Windchill. Η επίθεση στους διακομιστές Windchill Η επίθεση ξεκινά με […]
Μια νέα εκστρατεία κακόβουλου λογισμικού χρησιμοποιεί απλά Windows scripts για να αποκτήσει απομακρυσμένο έλεγχο συστημάτων και να κλέψει ευαίσθητα δεδομένα. Η επίθεση βασίζεται σε Visual Basic Script και PowerShell, εργαλεία που υπάρχουν ήδη σε πολλούς υπολογιστές, γεγονός που μπορεί να δυσκολέψει τον εντοπισμό της. Πολυεπίπεδη αλυσίδα μόλυνσης Οι δράστες χρησιμοποιούν πολλαπλές διευθύνσεις DuckDNS και μια […]
Ένα νέο Remote Access Trojan, με την ονομασία MedusaHVNC, επιτρέπει σε attackers να δημιουργούν έναν κρυφό εικονικό desktop στον υπολογιστή του θύματος και να χειρίζονται το σύστημα χωρίς να εμφανίζεται κάτι ύποπτο στην οθόνη. Το malware διατίθεται ως Malware-as-a-Service μέσω ειδικής ιστοσελίδας και καναλιού στο Telegram, προσφέροντας σε κυβερνοεγκληματίες έτοιμα εργαλεία για επιθέσεις. Η τεχνολογία […]
Μια νέα εκστρατεία κυβερνοεπιθέσεων αξιοποιεί τη νόμιμη λειτουργία πρόσθετων του Notepad++ για να εγκαταστήσει κακόβουλο λογισμικό σε υπολογιστές χωρίς να κινεί εύκολα υποψίες. Η εκστρατεία αποδίδεται στην ομάδα UAC-0099 και αποκαλύφθηκε από την CERT-UA. Η επίθεση ξεκινά με ηλεκτρονικό μήνυμα ηλεκτρονικού «ψαρέματος» που περιέχει εικόνα και σύνδεσμο μέσω υπηρεσίας συντόμευσης URL. Ο σύνδεσμος οδηγεί σε […]
Ένας ρωσόφωνος threat actor με το όνομα «Trim» φέρεται να κατάφερε να παρακάμψει τους μηχανισμούς ασφαλείας προηγμένων μοντέλων τεχνητής νοημοσύνης και να τα μετατρέψει σε μια αυτοματοποιημένη πλατφόρμα penetration testing με την ονομασία AI Pentest Checker. Η δραστηριότητα αναδεικνύει τον τρόπο με τον οποίο εγκληματίες μπορούν να αξιοποιήσουν νόμιμες υπηρεσίες τεχνητής νοημοσύνης και γνωστά εργαλεία […]
Η διπλωματική κοινότητα της Νότιας Κορέας βρίσκεται αντιμέτωπη με σοβαρό περιστατικό κυβερνοασφάλειας, καθώς hackers παραβίασαν το online εκπαιδευτικό σύστημα της Korea National Diplomatic Academy και απέκτησαν πρόσβαση σε δεδομένα υπαλλήλων του Υπουργείου Εξωτερικών και προσωπικού που υπηρετεί στο εξωτερικό. Η επίθεση φέρεται να παρέμεινε ενεργή για περίπου δέκα μήνες, από τον Απρίλιο του 2025 έως […]
Οι κυβερνοεγκληματίες εξακολουθούν να βασίζονται σε γνώριμες οικογένειες malware για την κλοπή διαπιστευτηρίων, την αρχική πρόσβαση και τον απομακρυσμένο έλεγχο συστημάτων. Σύμφωνα με τα εβδομαδιαία δεδομένα του ANY.RUN για την περίοδο έως τις 20 Ιουλίου 2026, στην κορυφή βρέθηκαν τα Vidar και AsyncRAT. Οι δέκα πιο δραστήριες οικογένειες ήταν τα Vidar, AsyncRAT, Remcos, XWorm, StealC, […]
Μια νέα μορφή malware με την ονομασία HOLLOWGRAPH χρησιμοποιεί τα ημερολόγια του Microsoft 365 για να επικοινωνεί κρυφά με τους χειριστές του, μετατρέποντας τις συνηθισμένες προσκλήσεις σε ημερολογιακά γεγονότα σε κανάλι ανταλλαγής εντολών και κλεμμένων δεδομένων. Το HOLLOWGRAPH είναι malware γραμμένο σε .NET και αξιοποιεί το Microsoft Graph API μέσω ενός παραβιασμένου λογαριασμού Microsoft 365. […]
Μια νέα εκστρατεία κυβερνοεπιθέσεων που αποδίδεται σε ομάδα χάκερ συνδεόμενη με τη Βόρεια Κορέα χρησιμοποιεί εικόνες SVG με σημαίες χωρών για να αποκρύπτει κακόβουλο λογισμικό, με στόχο προγραμματιστές λογισμικού που αναζητούν εργασία. Οι επιτιθέμενοι αξιοποιούν τεχνικές κοινωνικής μηχανικής, αποστέλλοντας στα υποψήφια θύματα ένα φαινομενικά νόμιμο έργο ηλεκτρονικού εμπορίου ως δοκιμασία προγραμματισμού. Μόλις ο προγραμματιστής εκτελέσει […]