Μια κρίσιμη ευπάθεια μηδενικής ημέρας (zero-day) στο λογισμικό BeyondTrust Remote Support έγινε αντικείμενο εκμετάλλευσης στα τέλη Αυγούστου, εβδομάδες πριν από την επίσημη δημοσιοποίηση και τη διάθεση διορθωτικού λογισμικού. Η ομάδα κυβερνοκατασκοπείας ARMORY CASTLE, η οποία εικάζεται ότι συνδέεται με την Κίνα, αξιοποίησε το κενό ασφαλείας για να αποκτήσει πρόσβαση σε συσκευές, να αναβαθμίσει τα δικαιώματά […]
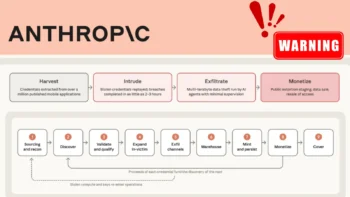
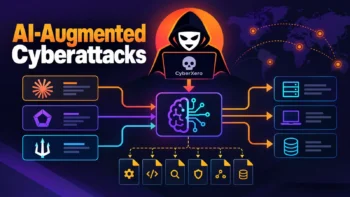
Η εταιρεία τεχνητής νοημοσύνης Anthropic εξέδωσε προειδοποίηση σχετικά με τη χρήση αυτόνομων πρακτόρων τεχνητής νοημοσύνης από κακόβουλους παράγοντες, οι οποίοι αξιοποιούν τα νέα συστήματα για την αυτοματοποίηση κάθε σταδίου μιας κυβερνοεπίθεσης, από τον εντόπισμό στόχων και την κλοπή διαπιστευτηρίων μέχρι την υποκλοπή δεδομένων. Η αυτοματοποίηση του κύκλου επίθεσης Σύμφωνα με την έκθεση απειλών της εταιρείας […]
Ένα κρίσιμο σφάλμα στο υποσύστημα vhost του πυρήνα Linux επιτρέπει σε έναν τοπικό χρήστη να διαβάζει και να γράφει κατά βούληση στη μνήμη του πυρήνα, αποκτώντας πλήρη δικαιώματα διαχειριστή (root). Το πρόβλημα επηρεάζει εκδόσεις του πυρήνα που καλύπτουν σχεδόν μία δεκαετία, ενώ σε συγκεκριμένες παραμετροποιήσεις εικονικοποίησης επιτρέπει σε μια μη εξουσιοδοτημένη εικονική μηχανή (guest) να […]
Η ομάδα κυβερνοεπιθέσεων kimsuky, η οποία συνδέεται με τη βόρεια Κορέα, χρησιμοποιεί δημοφιλείς πλατφόρμες φιλοξενίας κώδικα όπως το github, το gitlab και το codeberg για τη διανομή κακόβουλου λογισμικού και την υποκλοπή ευαίσθητων δεδομένων από ουκρανούς ειδικούς στη διπλωματία, την ασφάλεια και τη διεθνή πολιτική. Η νέα εκστρατεία συνδυάζει στοχευμένα μηνύματα ηλεκτρονικού ταχυδρομείου, πλαστά αρχεία […]
Ένα νέο κακόβουλο λογισμικό για λειτουργικό σύστημα macOS με την ονομασία GhostProfile κλωνοποιεί τα προφίλ περιηγητών διαδικτύου, επιτρέποντας σε επιτιθέμενους να ελέγχουν παρασκήνια αντίγραφα των Chrome ή Firefox χρησιμοποιώντας τις ενεργές συνδέσεις των θυμάτων. Αντί για την απλή υποκλοπή κωδικών πρόσβασης ή την προβολή της ορατής επιφάνειας εργασίας, το λογισμικό δημιουργεί ένα ξεχωριστό περιβάλλον περιήγησης, […]
Μια νέα εκστρατεία ηλεκτρονικού ψαρέματος (phishing) αξιοποιεί την επίσημη πλατφόρμα Microsoft Power BI για τη διανομή μη εξουσιοδοτημένων εγκαταστάσεων της εφαρμογής ScreenConnect, παρέχοντας στους επιτιθέμενους μόνιμη απομακρυσμένη πρόσβαση σε συστήματα Windows. Η επίθεση δε βασίζεται σε κάποιο τεχνικό σφάλμα του Power BI, αλλά εκμεταλλεύεται την εμπιστοσύνη των χρηστών προς τις υπηρεσίες της Microsoft για να […]
Ερευνητές κυβερνοασφάλειας αποκάλυψαν λεπτομέρειες για μια νέα παραλλαγή του λογισμικού εκμετάλλευσης iOS γνωστού ως DarkSword, η οποία ονομάζεται P7 DarkSword. Η νέα έκδοση μειώνει το αποτύπωμά της στη συσκευή, προσθέτει δυνατότητες υποκλοπής δεδομένων από το μπρελόκ κλειδιών και ψηφιακά πορτοφόλια κρυπτονομισμάτων, και καθιερώνει αμφίδρομη επικοινωνία με την υποδομή του επιθέτωθέντος. DarkSword: Εξελιγμένη αρχιτεκτονική και νέοι […]
Το νέο ανοιχτού κώδικα εργαλείο REA, το οποίο σημαίνει Reverse Engineer Anything, γεφυρώνει κώδικα AI όπως το Claude Code και το Cursor με δημοφιλή εργαλεία ανάλυσης λογισμικού χωρίς πηγαίο κώδικα. Η εφαρμογή ενσωματώνει τα Ghidra, IDA Pro και Hopper σε μια ενιαία ροή εργασίας καθοδηγούμενη από πράκτορες τεχνητής νοημοσύνης, διευκολύνοντας την ανίχνευση της συμπεριφοράς προγραμμάτων. […]
Η Anthropic παρουσίασε το OSS Scanner, μια δωρεάν υπηρεσία που ελέγχει κρίσιμα αποθετήρια ανοιχτού κώδικα για κενά ασφαλείας, αποστέλλοντας τα ευρήματα απευθείας στους συντηρητές των έργων. Η πρωτοβουλία βασίζεται στα πιο ισχυρά μοντέλα τεχνητής νοημοσύνης της εταιρείας, προσφέροντας έναν ταχύτερο μηχανισμό εντοπισμού πιθανών σφαλμάτων λογισμικού. Anthropic: Μηχανισμός ελέγχου και απομόνωση περιβάλλοντος Η διαδικασία σάρωσης εκτελείται […]
Ερευνητές της Black Lotus Labs της Lumen ανακάλυψαν μια νέα εκστρατεία κακόβουλου λογισμικού με την ονομασία PoeLLM, η οποία στόχευσε εκτεθειμένες υποδομές τεχνητής νοημοσύνης. Το λογισμικό χρησιμοποιεί ένα ποίημα που φιλοξενείται στο GitHub ως μηχανισμό υπολογισμού της διεύθυνσης του διακομιστή διοίκησης και ελέγχου, μετατρέποντας τις μολυσμένες υποδομές σε δίκτυο εξόρυξης κρυπτονομισμάτων. Ο μηχανισμός απόκρυψης και […]
Η CyberXero εμφανίστηκε ως ομάδα που δρα ως μεσάζοντας αρχικής πρόσβασης, συνδυάζοντας γνωστά εργαλεία κυβερνοεπιθέσεων με τεχνητή νοημοσύνη για τη διεξαγωγή μεγάλης κλίμακας εισβολών. Ο ρωσόφωνος φορέας στόχευσε ιστοτόπους WordPress και ηλεκτρονικά καταστήματα σε όλο τον κόσμο, ενώ παράλληλα πραγματοποίησε στοχευμένες έρευνες σε ουκρανικούς οργανισμούς ενέργειας και κοινής ωφέλειας. Η δραστηριότητα αποκαλύφθηκε όταν ένας ανοιχτός […]
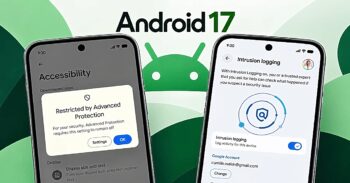
Η Google παρουσίασε έξι νέες προσθήκες στο πρόγραμμα Advanced Protection για το Android 17, με στόχο την αντιμετώπιση σύνθετων κυβερνοεπιθέσεων, απάτης και ανεπιθύμητης πρόσβασης. Η αναβάθμιση βασίζεται στα μέτρα του Android 16, προσφέροντας ισχυρότερους περιορισμούς και εργαλεία διατήρησης στοιχείων για χρήστες υψηλού κινδύνου, όπως δημοσιογράφους και πολιτικούς. Google: Ενισχυμένα μέτρα και περιορισμοί Οι νέες δυνατότητες […]
Η Vercel επιβεβαίωσε την ύπαρξη μιας zero-day ευπάθειας στο KVM, μετά την αναφορά του ερευνητή ασφάλειας Paulos Yibelo, ο οποίος υποστηρίζει ότι εντόπισε πλήρη διαφυγή από εικονική μηχανή, επιτρέποντας σε κώδικα μέσα σε ένα guest να αποκτήσει πρόσβαση root στον host. Η ανακάλυψη έγινε μέσω του bug bounty προγράμματος του Vercel Sandbox και αφορά ένα […]
Πελάτες της Citrix αναφέρουν επαναλαμβανόμενες επανεκκινήσεις σε συσκευές NetScaler μετά την εγκατάσταση του build 14.1-73.37, της επείγουσας ενημέρωσης που κυκλοφόρησε για δύο ευπάθειες 0-day οι οποίες βρίσκονται υπό ενεργή εκμετάλλευση. Citrix: Προβλήματα μετά την ενημέρωση Οι δυσλειτουργίες φαίνεται να συνδέονται με ειδικά διαμορφωμένη κίνηση SAML authentication, η οποία προκαλεί κατάρρευση της υπηρεσίας nsaaad. Η Citrix […]
Η Google ανακοίνωσε ένα νέο μέτρο ασφαλείας στο Android 17 που περιορίζει την πρόσβαση στις υπηρεσίες προσβασιμότητας αποκλειστικά σε επαληθευμένες εφαρμογές, όταν είναι ενεργοποιημένη η Προηγμένη Προστασία (Advanced Protection). Η κίνηση αυτή αποσκοπεί στον αποκλεισμό μιας κύριας οδού επίθεσης που χρησιμοποιείται από κακόβουλο λογισμικό. Android 17: Κατάχρηση του API προσβασιμότητας Το API AccessibilityService επιτρέπει σε […]
Η εταιρεία ανάπτυξης του ψηφιακού πορτοφολιού MetaMask ανακοίνωσε ότι αντιμετωπίζει ένα εν εξελίξει περιστατικό ασφαλείας που επηρεάζει μέρος των υποδομών της. Η εταιρεία ανέφερε ότι διαχειρίζεται το ζήτημα εσωτερικά σε συνεργασία με εξωτερικούς εταίρους, διευκρινίζοντας ότι δεν υπάρχει άμεση απειλή για τα πορτοφόλια των χρηστών. MetaMask: Προληπτικά μέτρα και έξοδος επικυρωτών Ως προληπτικό μέτρο, το […]