
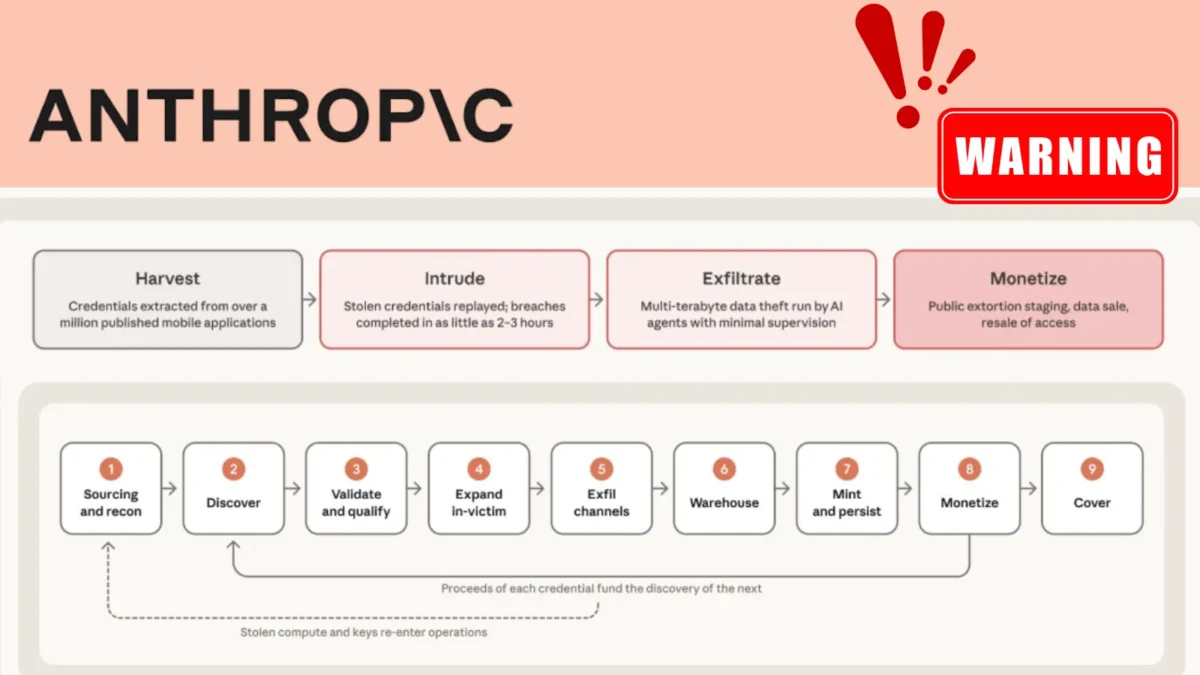
Η εταιρεία τεχνητής νοημοσύνης Anthropic εξέδωσε προειδοποίηση σχετικά με τη χρήση αυτόνομων πρακτόρων τεχνητής νοημοσύνης από κακόβουλους παράγοντες, οι οποίοι αξιοποιούν τα νέα συστήματα για την αυτοματοποίηση κάθε σταδίου μιας κυβερνοεπίθεσης, από τον εντόπισμό στόχων και την κλοπή διαπιστευτηρίων μέχρι την υποκλοπή δεδομένων.
Η αυτοματοποίηση του κύκλου επίθεσης
Σύμφωνα με την έκθεση απειλών της εταιρείας για την περίοδο Δεκεμβρίου 2025 έως Αυγούστου 2026, μοντέλα όπως τα Claude Haiku, Sonnet και Opus χρησιμοποιήθηκαν από κρατικά υποστηριζόμενες ομάδες, εγκληματικά δίκτυα και μεμονωμένους χάκερ όχι απλώς για τη σύνταξη κώδικα, αλλά ως ενεργό τμήμα των επιχειρήσεων.
Τα διαθέσιμα frameworks πλέον συνδέουν τα μοντέλα τεχνητής νοημοσύνης με εργαλεία σάρωσης, εκτέλεσης εντολών και επεξεργασίας κλεμμένων πληροφοριών. Ενώ οι ανθρώπινες ομάδες εξακολουθούν να επιλέγουν τους στόχους και να εγκρίνουν τα τελικά βήματα, οι πράκτορες AI αναλαμβάνουν το μεγαλύτερο μέρος της εκτέλεσης, μειώνοντας δραστικά τον χρόνο και τις τεχνικές γνώσεις που απαιτούνται.
Προηγμένες τακτικές και αυτόνομη προσαρμογή
Χαρακτηριστικό παράδειγμα αποτελεί η δραστηριότητα της ομάδας GTG-20006, η οποία στόχευσε ευρωπαϊκούς και ουκρανικούς κρατικούς και αμυντικούς φορείς. Οι πράκτορες τεχνητής νοημοσύνης παρακολουθούσαν αν τα συστήματα ασφαλείας εντόπιζαν τα αναπτυγμένα κακόβουλα λογισμικά και, σε περίπτωση εντοπισμού, τροποποιούσαν και επανασχεδίαζαν τα εργαλεία αυτόματα πριν από νέα επίθεση.
Παράλληλα, σε άλλη περίπτωση με συνεργάτες των ShinyHunters, τα συστήματα AI επεξεργάστηκαν μαζικά εκατομμύρια πακέτα εφαρμογών για την ανεύρεση εκτεθειμένων κωδικών, ενώ σε άλλη επιχείρηση υπέκλεψαν χιλιάδες διαπιστευτήρια Azure AD σε ελάχιστες ώρες.
Η Anthropic τόνισε ότι έχει ήδη προχωρήσει στον αποκλεισμό των σχετικών λογαριασμών και στην ενίσχυση των μέτρων ασφαλείας, υπογραμμίζοντας την ανάγκη άμεσης προσαρμογής των αμυντικών μηχανισμών απέναντι στις νέες, ταχύτερες μεθόδους επίθεσης.