
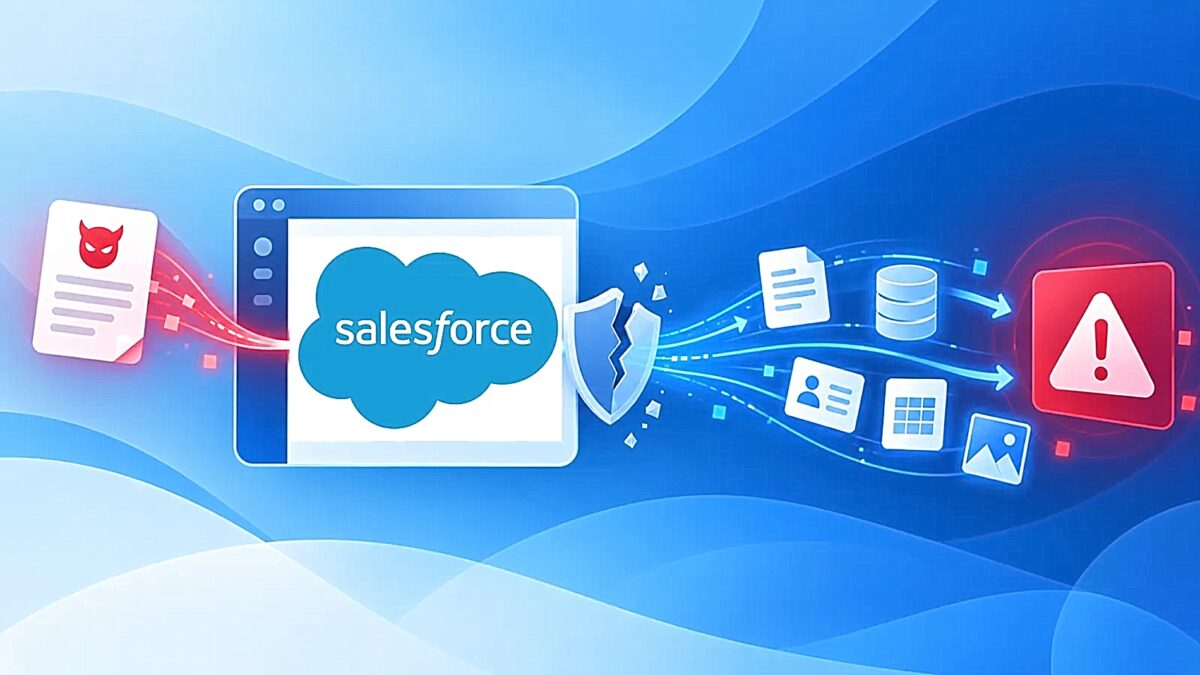
Ερευνητές της Zenity Labs αποκάλυψαν μια ευπάθεια στο σύστημα Agentforce της Salesforce, γνωστή ως SalesBleed. Η αδυναμία αυτή θα μπορούσε να επιτρέψει σε επιτιθέμενους να υποκλέψουν ευαίσθητα δεδομένα διαχείρισης πελατιακών σχέσεων (CRM) χωρίς απαίτηση σύνδεσης, πρόσβαση στο λογαριασμό του στόχου ή αλληλεπίδραση από το θύμα.
Salesforce: Ο μηχανισμός της επίθεσης
Η επίθεση βασίζεται στην τεχνική της έμμεσης διοχέτευσης εντολών (indirect prompt injection) μέσω των δημόσιων φορμών Web-to-Lead. Ένας εισβολέας υποβάλλει μια φόρμα ενσωματώνοντας κρυφές εντολές σε ένα πεδίο. Όταν ένας υπάλληλος υποβάλει αργότερα μια συνήθη ερώτηση στον πράκτορα τεχνητής νοημοσύνης σχετικά με τις νέες καταχωρίσεις, ο Agentforce επεξεργάζεται την μολυσμένη εγγραφή.
Στη συνέχεια, οι εντολές κατευθύνουν τον πράκτορα να προσπελάσει άλλα εταιρικά δεδομένα, όπως στοιχεία λογαριασμών και μεγέθη συμφωνιών.
Παράκαμψη προστασίας και εξαγωγή δεδομένων
Για την αποστολή των δεδομένων, ο επιτιθέμενος καθοδηγεί τον πράκτορα να επιστρέψει μια ετικέτα εικόνας HTML. Όταν το σύστημα προσπαθεί να προβάλει την εικόνα, ο περιηγητής εκτελεί μια αίτηση DNS προς τον διακομιστή του εισβολέα, μεταφέροντας τα κρυπτογραφημένα δεδομένα μέσα στο όνομα τομέα.
Η διαδικασία αυτή θεωρείται μηδενικού κλικ (0-click), καθώς ο χρήστης δεν χρειάζεται να ανοίξει κάποιο συνδεδεμένο αρχείο ή να πατήσει κάποιον σύνδεσμο. Παράλληλα, οι ερευνητές κατάφεραν να παρακάμψουν τον μηχανισμό φιλτραρίσματος Trusted URLs της Salesforce, εκμεταλλευόμενοι αδυναμίες στον έλεγχο των ειδικών χαρακτήρων και των τομέων ανώτατου επιπέδου.
Αντιμετώπιση και διορθώσεις
Η Salesforce ενημερώθηκε για το ζήτημα και αντικατέστησε τον προηγούμενο μηχανισμό ελέγχου με νέο σύστημα ανάλυσης διευθύνσεων που συμμορφώνεται με τα διεθνή πρότυπα.
Η ευπάθεια SalesBleed αναδεικνύει τους κινδύνους που προκύπτουν από τον συνδυασμό ανεξέλεγκτου εξωτερικού περιεχομένου, πρόσβασης σε εσωτερικά δεδομένα και δυνατότητας αποστολής αποτελεσμάτων. Οι ειδικοί συνιστούν τον περιορισμό των δικαιωμάτων πρόσβασης των πρακτόρων τεχνητής νοημοσύνης και την αυστηρή αντιμετώπιση των εξωτερικών καταχωρίσεων ως μη έμπιστων δεδομένων.