
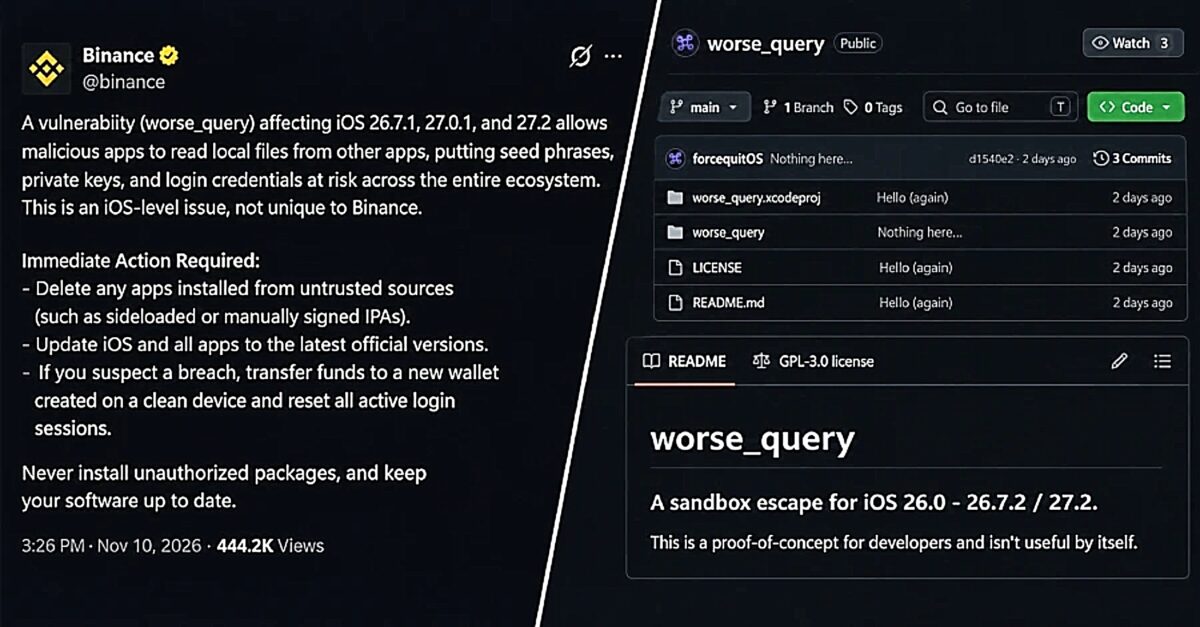
Η Binance εξέδωσε προειδοποίηση προς τους χρήστες συσκευών iOS σχετικά με τη δημοσίευση ενός μηχανισμού διαφυγής από το περιβάλλον δοκιμών (sandbox escape), ο οποίος επιτρέπει σε εφαρμογές να απο αποκτούν πρόσβαση στα αρχεία άλλων εφαρμογών. Η ευπάθεια αυτή εκθέτει σε κίνδυνο ευαίσθητα δεδομένα, όπως φράσεις επαναφοράς (seed phrases), ιδιωτικά κλειδιά κρυπτογράφησης και διαπιστευτήρια σύνδεσης σε ψηφιακά πορτοφόλια.
Binance: Ο μηχανισμός worse_query και οι επηρεαζόμενες εκδόσεις
Ο κώδικας εκμετάλλευσης, ο οποίος φέρει την ονομασία worse_query, δημοσιεύτηκε στο GitHub από τον ερευνητή με το ψευδώνυμο forcequit. Ο μηχανισμός επιτρέπει σε μια εφαρμογή να προσπελάσει τον αποθηκευτικό χώρο δεδομένων κάθε άλλης εγκατεστημένης εφαρμογής, καθώς και ορισμένους φακέλους του συστήματος στις εκδόσεις iOS 26 και iOS 27.
Για την εκμετάλλευση της ευπάθειας, απαιτείται η δημιουργία ενός περιβάλλοντος App Group, το οποίο συνήθως διαμορφώνεται αυτόματα κατά την πλευρική φόρτωση (sideloading) εφαρμογών μέσω εργαλείων όπως το AltStore και το SideStore. Ήδη έχει δημιουργηθεί εφαρμογή διαχείρισης αρχείων (WQ Files) που αξιοποιεί τον εν λόγω κώδικα για την τροποποίηση ή διαγραφή δεδομένων άλλων εφαρμογών χωρίς την ανάγκη jailbreak.
Απουσία διορθωτικής ενημέρωσης και συστάσεις προστασίας
Οι πρόσφατες ενημερώσεις λογισμικού της Apple (iOS 27.2.1 και iOS 26.7.3) αποκατέστησαν ευπάθειες στα συστήματα iMessage και Bluetooth, χωρίς ωστόσο να περιλαμβάνουν διορθώσεις για το συγκεκριμένο κενό ασφαλείας στο sandbox. Η εταιρεία δεν έχει επιβεβαιώσει μέχρι στιγμής την διαθεσιμότητα σχετικού σχεδίου αποκατάστασης.
Για την προστασία των ψηφιακών στοιχείων, η Binance συνιστά:
- Την άμεση διαγραφή εφαρμογών που έχουν εγκατασταθεί από μη εμπιστευτικές πηγές ή μέσω πλευρικής φόρτωσης.
- Την ενημέρωση του λειτουργικού συστήματος και όλων των εφαρμογών στις νεότερες διαθέσιμες εκδόσεις.
Σε περίπτωση υποψίας παραβίασης, τη μεταφορά των κεφαλαίων σε νέο ψηφιακό πορτοφόλι που δημιουργήθηκε σε ασφαλή συσκευή και την επαναφορά όλων των ενεργών συνεδριών σύνδεσης.