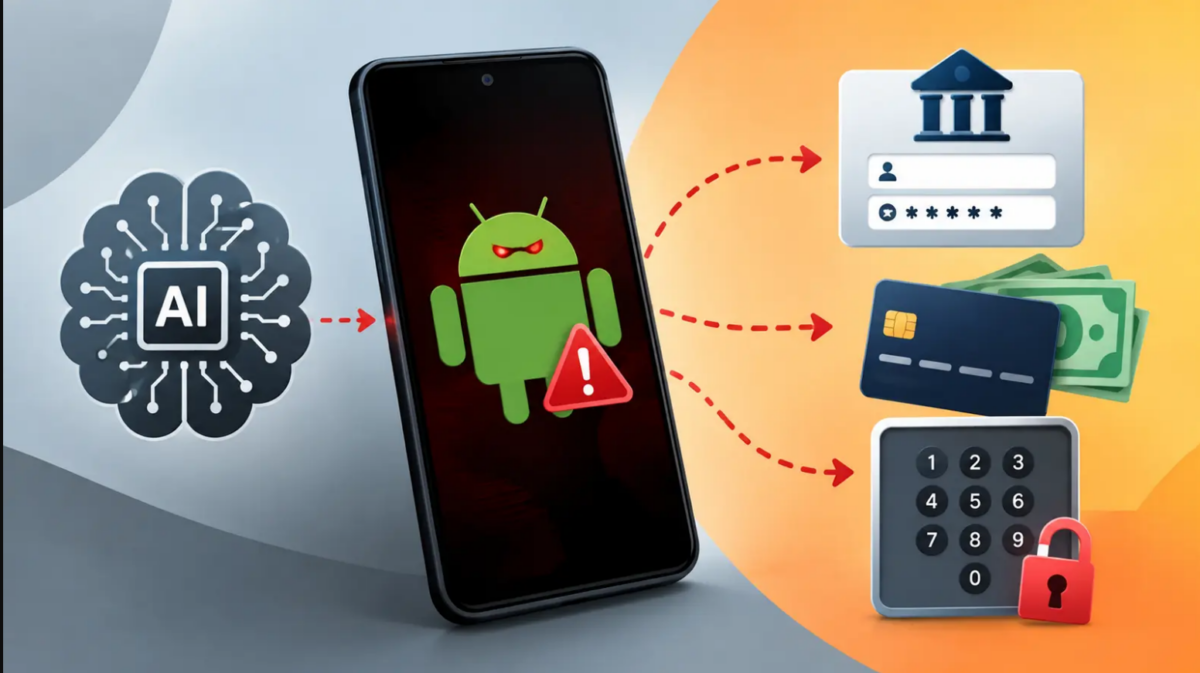

Ένα νέο τραπεζικό τροjan με την ονομασία «RatHat» εντοπίστηκε από ερευνητές ασφαλείας, το οποίο αξιοποιεί λειτουργίες του Android για την υποκλοπή λογαριασμών. Το κακόβουλο λογισμικό μπορεί να περιηγείται αυτόνομα στη συσκευή, να αποσπά κωδικούς πρόσβασης, να υποκλέπτει κωδικούς επιβεβαίωσης και να ανασυνθέτει το PIN ή το μοτίβο κλειδώματος της οθόνης.
Η μέθοδος εξαπάτησης και τα δικαιώματα
Η επίθεση ξεκινά με μηνύματα SMS phishing ή κακόβουλες διαφημίσεις που οδηγούν σε ψεύτικες ιστοσελίδες λήψης εφαρμογών εκτός του επίσημου καταστήματος Google Play. Μετά την εγκατάσταση, το λογισμικό πιέζει τον χρήστη να ενεργοποιήσει τις Υπηρεσίες Προσβασιμότητας (Accessibility Services) με πρόσχημα την επίλυση δικτυακών περιορισμών.
Μόλις δοθεί η άδεια, το RatHat αποκτά τη δυνατότητα να βλέπει το περιεχόμενο της οθόνης και να εκτελεί ενέργειες. Στη συνέχεια, ενεργοποιεί τον ασύρματο εντοπισμό σφαλμάτων (Wireless Debugging) και συνδέεται μέσω του εργαλείου Android Debug Bridge, αποκτώντας αυξημένα δικαιώματα στο σύστημα.
Η χρήση τεχνητής νοημοσύνης και η υποκλοπή PIN
Το RatHat ενσωματώνει έναν βοηθό τεχνητής νοημοσύνης σε πραγματικό χρόνο, ο οποίος αναλύει τη διεπαφή της οθόνης και αποφασίζει πού θα πιέσει ή θα κάνει scrolling. Παράλληλα, προβάλλει πλαστές οθόνες πάνω από τραπεζικές εφαρμογές για να συλλέξει ονόματα χρήστη, κωδικούς και κωδικούς μιας χρήσης, ενώ υποκλέπτει και γραπτά μηνύματα SMS.
Το πιο ιδιαίτερο χαρακτηριστικό του είναι η καταγραφή των συντεταγμένων αγγίγματος στην οθόνη. Συγκρίνοντας τα σημεία επαφής με τις διατάξεις των πληκτρολογίων, το λογισμικό ανασυνθέτει το PIN ή το μοτίβο κλειδώματος, προσπερνώντας τα μέτρα προστασίας από καταγραφή οθόνης.
Η επαναφορά της συσκευής ως μέτρο προστασίας
Το κακόβουλο λογισμικό διαθέτει κρυφό στοιχείο στο υπόβαθρο που του επιτρέπει να επανέρχεται ακόμη και αν ο χρήστης διαγράψει την ύποπτη εφαρμογή. Για τον λόγο αυτό, οι ερευνητές συνιστούν την επαναφορά εργοστασιακών ρυθμίσεων σε περίπτωση μόλυνσης, την αλλαγή τραπεζικών κωδικών από άλλη ασφαλή συσκευή και την αποφυγή εγκατάστασης εφαρμογών εκτός του Google Play.