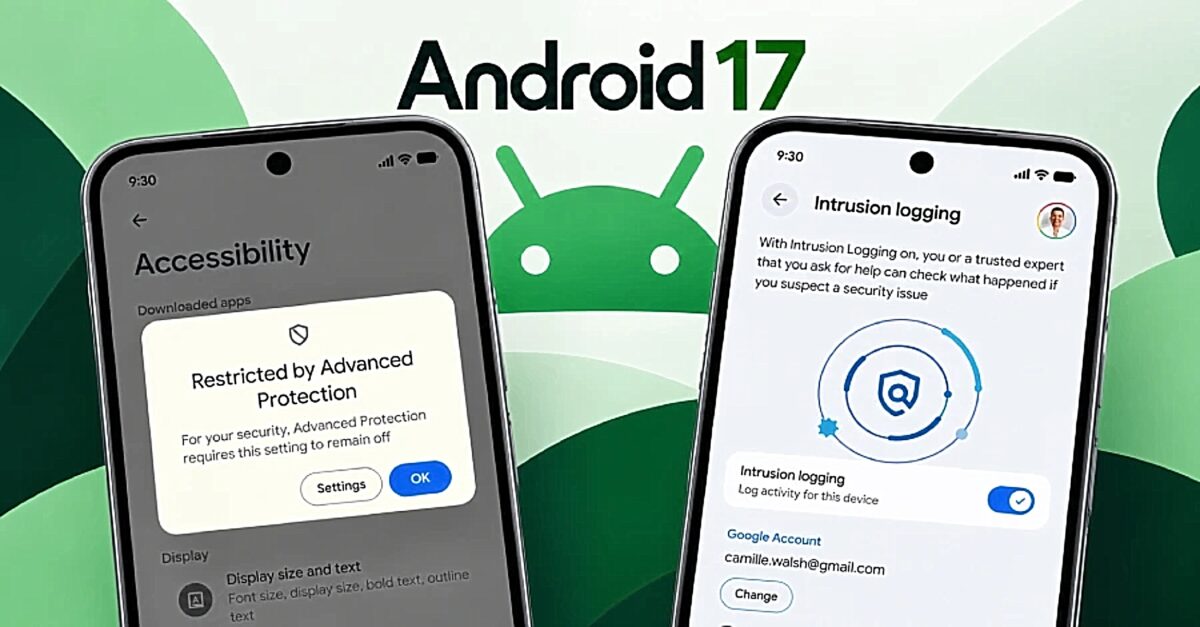

Η Google ανακοίνωσε ένα νέο μέτρο ασφαλείας στο Android 17 που περιορίζει την πρόσβαση στις υπηρεσίες προσβασιμότητας αποκλειστικά σε επαληθευμένες εφαρμογές, όταν είναι ενεργοποιημένη η Προηγμένη Προστασία (Advanced Protection). Η κίνηση αυτή αποσκοπεί στον αποκλεισμό μιας κύριας οδού επίθεσης που χρησιμοποιείται από κακόβουλο λογισμικό.
Android 17: Κατάχρηση του API προσβασιμότητας
Το API AccessibilityService επιτρέπει σε εφαρμογές να αλληλεπιδρούν με την οθόνη και άλλες εφαρμογές εκ μέρους του χρήστη. Παρότι σχεδιάστηκε για τη διευκόλυνση ατόμων με αναπηρία, το προνομιακό αυτό περιβάλλον αξιοποιείται από τραπεζικά τροjan και κατασκοπευτικό λογισμικό.
Μέσω τεχνικών κοινωνικής μηχανικής, οι επιτιθέμενοι πείθουν τους χρήστες να ενεργοποιήσουν την υπηρεσία. Στη συνέχεια, το κακόβουλο λογισμικό πραγματοποιεί ανεπιθύμητες μεταφορές χρημάτων, καταγράφει πληκτρολογήσεις και προβάλλει πλαστές οθόνες σύνδεσης πάνω από νόμιμες εφαρμογές.
Νέες δυνατότητες ασφαλείας στο Android 17
Με την ενεργοποίηση της Προηγμένης Προστασίας, το Android 17 επιτρέπει τη χρήση του API μόνο σε διαπιστευμένα εργαλεία προσβασιμότητας, διατηρώντας παράλληλα τις απαραίτητες λειτουργίες για τους χρήστες που τις χρειάζονται.
Παράλληλα, η νέα έκδοση εισάγει πρόσθετες βελτιώσεις ασφαλείας:
- Καταγραφή εισβολών (Intrusion Logging) για τη διατήρηση στοιχείων εγκληματολογικής έρευνας σε επιθέσεις λογισμικού
- Προστασία θύρας USB από μη εξουσιοδοτημένη φυσική πρόσβαση
- Απενεργοποίηση WebGPU για τη μείωση της έκθεσης σε ευπάθειες περιήγησης
- Κλείδωμα αποτυχίας ταυτοποίησης για την προστασία από φυσική παραβίαση
Επιπλέον, οι χρήστες αποκτούν τη δυνατότητα να βλέπουν ποιες εφαρμογές ελέγχουν την κατάσταση της Προηγμένης Προστασίας, ενώ οι προγραμματιστές μπορούν να ενημερώνονται για την ενεργοποίησή της ώστε να προσαρμόζουν τις λειτουργίες των εφαρμογών τους.