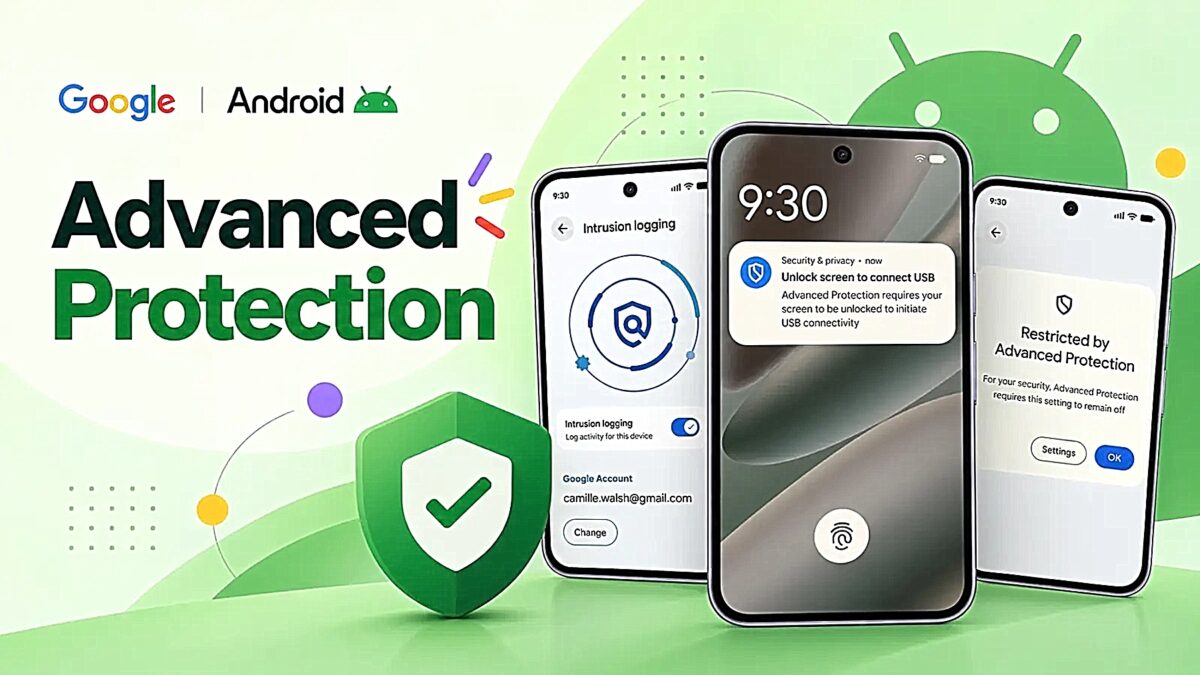

Η Google παρουσίασε έξι νέες προσθήκες στο πρόγραμμα Advanced Protection για το Android 17, με στόχο την αντιμετώπιση σύνθετων κυβερνοεπιθέσεων, απάτης και ανεπιθύμητης πρόσβασης. Η αναβάθμιση βασίζεται στα μέτρα του Android 16, προσφέροντας ισχυρότερους περιορισμούς και εργαλεία διατήρησης στοιχείων για χρήστες υψηλού κινδύνου, όπως δημοσιογράφους και πολιτικούς.
Google: Ενισχυμένα μέτρα και περιορισμοί
Οι νέες δυνατότητες καλύπτουν διάφορα στάδια μιας πιθανής παραβίασης. Η καταγραφή εισβολών (Intrusion Logging) αποθηκεύει κρυπτογραφημένα συμβάντα στο cloud για 12 μήνες, βοηθώντας στις έρευνες. Η προστασία USB περιορίζει τις νέες συνδέσεις μόνο στη φόρτιση όταν η συσκευή είναι κλειδωμένη, εμποδίζοντας την υποκλοπή δεδομένων. Παράλληλα, το Failed Authentication Lock κλειδώνει πλήρως τη συσκευή μετά από αποτυχημένες προσπάθειες ταυτοποίησης.
Για την αποτροπή κακόβουλου λογισμικού, η προστασία προσβασιμότητας περιορίζει τα δικαιώματα μόνο σε επαληθευμένες εφαρμογές. Επιπλέον, η απενεργοποίηση του WebGPU στο Chrome μειώνει την έκθεση σε προηγμένες επιθέσεις μέσω περιηγητή. Τέλος, μια νέα σελίδα ρυθμίσεων επιτρέπει στους χρήστες να βλέπουν ποιες εφαρμογές ελέγχουν την κατάσταση της προηγμένης προστασίας.
Διατήρηση στοιχείων και έλεγχος χρήστη
Οι περιορισμοί δικαιωμάτων αντιμετωπίζουν τακτικές που χρησιμοποιούνται σε επιθέσεις με πλαστές εφαρμογές, όπου οι εισβολείς αποκτούν τον έλεγχο της οθόνης. Η καταγραφή συμβάντων βοηθά στην αντιμετώπιση του προβλήματος διαγραφής τοπικών ιχνών από τους επιτιθέμενους, προσφέροντας χρήσιμα στοιχεία για αναλύσεις.
Η Google σημειώνει ότι ορισμένες λειτουργίες απαιτούν χειροκίνητη ενεργοποίηση από τις ρυθμίσεις, ενώ η διαθεσιμότητα ορισμένων μέτρων εξαρτάται από το υλικό της συσκευής.