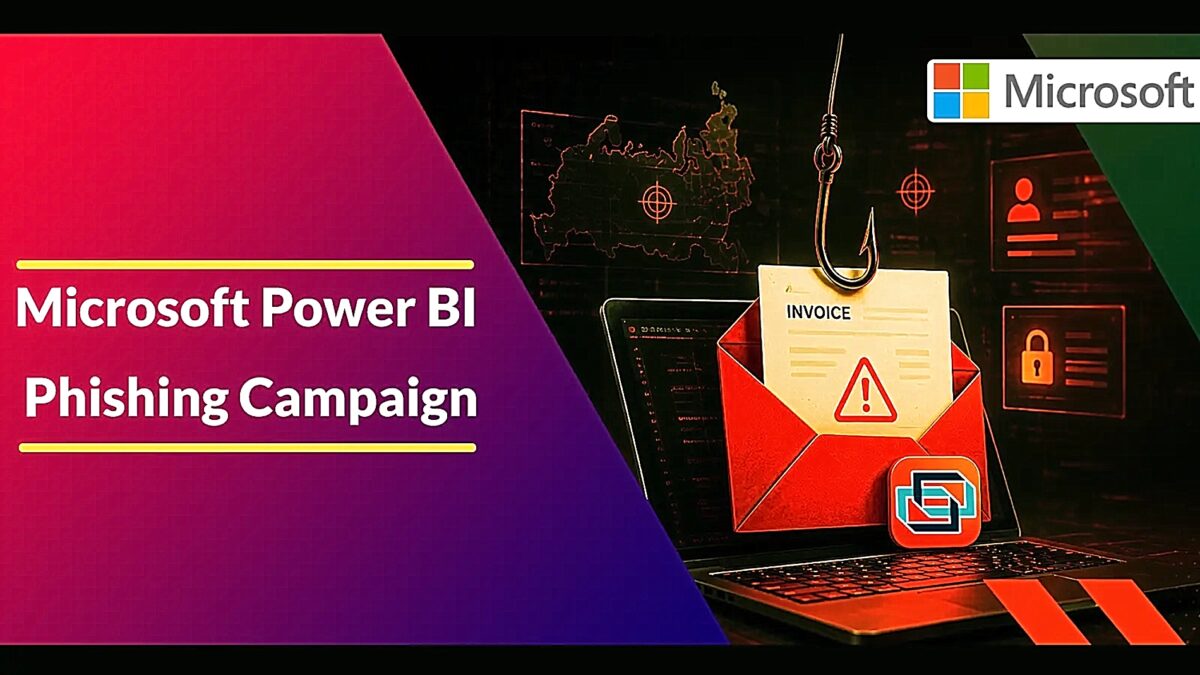

Μια νέα εκστρατεία ηλεκτρονικού ψαρέματος (phishing) αξιοποιεί την επίσημη πλατφόρμα Microsoft Power BI για τη διανομή μη εξουσιοδοτημένων εγκαταστάσεων της εφαρμογής ScreenConnect, παρέχοντας στους επιτιθέμενους μόνιμη απομακρυσμένη πρόσβαση σε συστήματα Windows.
Η επίθεση δε βασίζεται σε κάποιο τεχνικό σφάλμα του Power BI, αλλά εκμεταλλεύεται την εμπιστοσύνη των χρηστών προς τις υπηρεσίες της Microsoft για να παρακάμψει τα συστήματα ασφαλείας.
Μηχανισμός παραπλάνησης και έλεγχοι θύματος
Η αλυσίδα της επίθεσης ξεκινά με ένα παραπλανητικό μήνυμα ηλεκτρονικού ταχυδρομείου που περιέχει σύνδεσμο προς μια δημόσια αναφορά στο Power BI.
Στην αναφορά αυτή υπάρχει ένα κομβίο λήψης, το οποίο ανακατευθύνει το θύμα σε μια εξωτερική ιστοσελίδα ελεγχόμενη από τους επιτιθέμενους.
Η συγκεκριμένη σελίδα πραγματοποιεί ελέγχους στο σύστημα του επισκέπτη, όπως την έκδοση του λειτουργικού συστήματος, τη διεύθυνση IP και τον τύπο του περιηγητή, προκειμένου να αποκλείσει ερευνητές ασφαλείας και αυτόματα εργαλεία σάρωσης πριν επιτρέψει τη λήψη του κακόβουλου αρχείου.
Διπλή εγκατάσταση και τεχνικές απόκρυψης
Μόλις εκτελεστεί το αρχικό πρόγραμμα εγκατάστασης, δημιουργείται ένας πρώτος πελάτης ScreenConnect που συνδέεται με την υποδομή των επιτιθέμενων.
Στη συνέχεια, μέσω δέσμης ενεργειών PowerShell, το σύστημα πραγματοποιεί λήψη ενός δεύτερου πελάτη ScreenConnect που συνδέεται σε διαφορετική υποδομή, ενώ παράλληλα διαγράφει την αρχική εγκατάσταση για την αποφυγή εντοπισμού.
Οι επιτιθέμενοι χρησιμοποιούν επίσης προγραμματισμένες εργασίες και εργαλεία απόκρυψης για να διατηρήσουν την αθόρυβη πρόσβασή τους στο παραβιασμένο σύστημα.