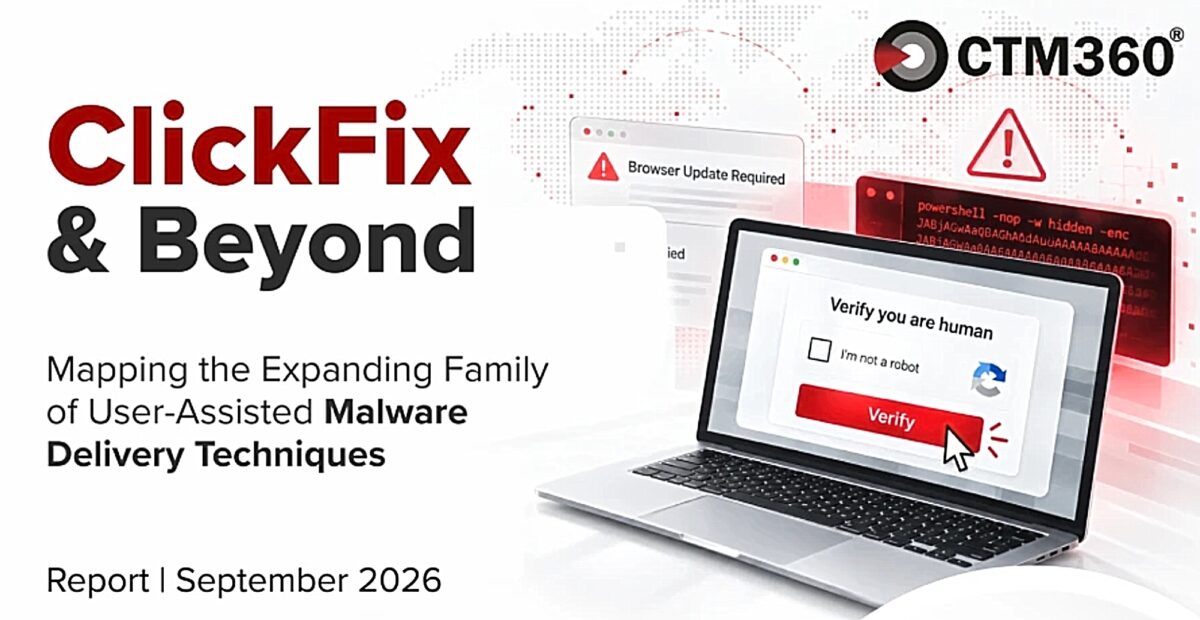

Η τεχνική ClickFix αποτελεί πλέον τον συχνότερο τρόπο εισβολής επιτιθέμενων σε εταιρικά δίκτυα, χωρίς τη χρήση αρχείων, συνδέσμων ή ευπαθειών.
Σύμφωνα με νέα παγκόσμια έκθεση της CTM360, η μέθοδος βασίζεται στην κοινωνική μηχανική, πείθοντας τον χρήστη να αντιγράψει μια δήθεν διορθωτική εντολή και να τη επικολήσει στο τερματικό του συστήματος.
ClickFix: Μηχανισμοί ανθεκτικότητας και απόκρυψης
Οι επιτιθέμενοι χρησιμοποιούν τεχνικές EtherHiding, καλώντας έξυπνα συμβόλαια στο blockchain του Polygon για την ανάκτηση των διευθύνσεων των κακόβουλων ιστοσελίδων. Αυτό καθιστά τον αποκλεισμό τομέων αναποτελεσματικό, καθώς οι διευθύνσεις αλλάζουν ταχύτατα χωρίς να τροποποιούνται οι παραβιασμένες ιστοσελίδες.
Παράλληλα, το σύστημα ελέγχει το λειτουργικό σύστημα του επισκέπτη και προσαρμόζει το περιεχόμενο, στοχεύοντας χρήστες Windows και macOS, ενώ αποκρύπτει την επίθεση από ερευνητές και περιβάλλοντα δοκιμών. Επιπλέον, το κακόβουλο φορτίο προσαρμόζεται με βάση την ταυτότητα του μηχανήματος, καθιστώντας τις αυτοματοποιημένες αναλύσεις αναξιόπιστες.
Η χρήση του WordPress
Οι παραβιασμένες ιστοσελίδες WordPress αποτελούν τη βασική υποδομή διανομής, προσφέροντας αξιοπιστία και έτοιμη επισκεψιμότητα. Ο κακόβουλος κώδικας εισάγεται συχνά μέσω κρυφών πρόσθετων, επηρεάζοντας κάθε δυναμική απόκριση του εξυπηρετητή, ενώ παράλληλα δημιουργούνται δεκάδες εφεδρικοί λογαριασμοί διαχειριστή.
Μέτρα προστασίας και πρόληψη
Για την αντιμετώπιση της απειλής, προτείνεται ο περιορισμός της δυνατότητας εγγραφής στο πρόχειρο (clipboard) από τον περιηγητή, καθώς και η επιβολή ελέγχου ταυτοποίησης στις εντολές εκτέλεσης. Καμία έγκυρη ιστοσελίδα ή έλεγχος ασφαλείας δε θα ζητήσει ποτέ από τον χρήστη να αντιγράψει και να εκτελέσει εντολές στο γραμμή εντολών ή στο τερματικό του συστήματος.