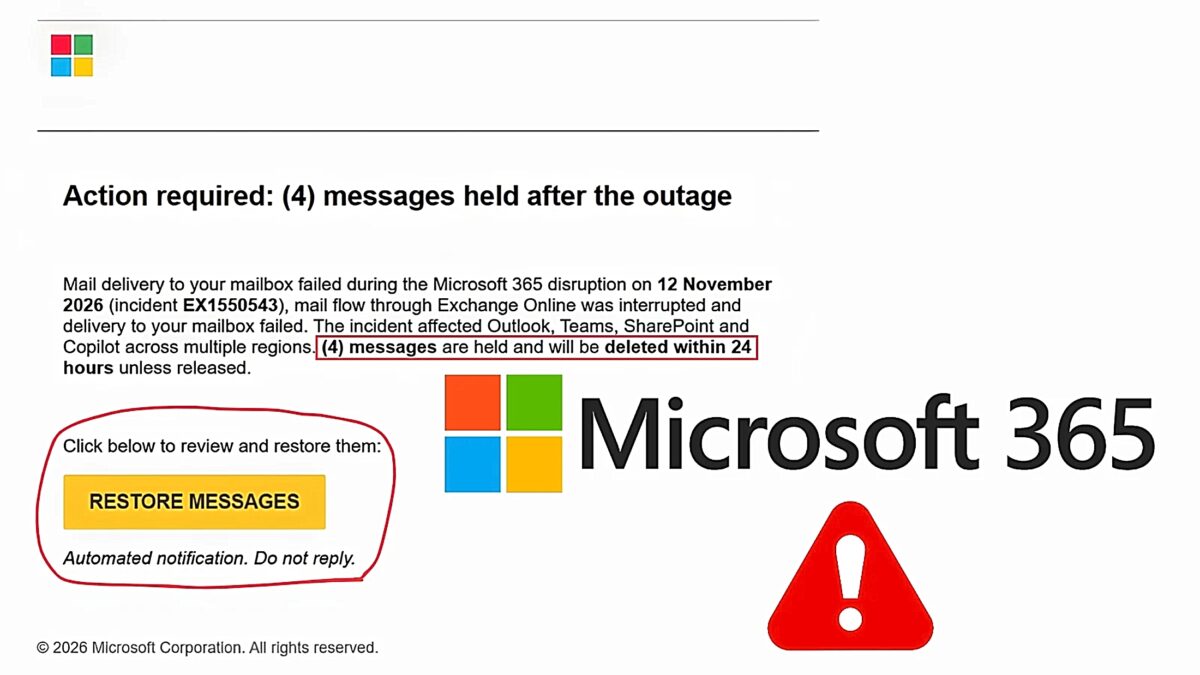

Η Microsoft προειδοποίησε για μια ενεργή εκστρατεία phishing που χρησιμοποιεί τη διακοπή λειτουργίας του Microsoft 365 στις 12 Νοεμβρίου ώστε να παρασύρει χρήστες σε ψεύτικους συνδέσμους ανάκτησης email. Τα μηνύματα αντιγράφουν ειδοποιήσεις κατάστασης υπηρεσιών της Microsoft και αναφέρουν το πραγματικό περιστατικό Exchange Online EX1550543, κάνοντας τα αιτήματα να φαίνονται συνδεδεμένα με ένα υπαρκτό πρόβλημα.
Η ομάδα Microsoft Threat Intelligence εντόπισε email στις 13 Νοεμβρίου που ισχυρίζονταν ότι τα μηνύματα που κρατήθηκαν κατά τη διακοπή θα διαγραφούν εντός 24 ωρών, εκτός αν οι παραλήπτες κάνουν κλικ για να τα επαναφέρουν. Αυτή η προθεσμία δημιουργεί πίεση για άμεση δράση, ιδιαίτερα σε εργαζομένους που ανησυχούν για χαμένα μηνύματα πελατών ή καθυστερημένες πληρωμές. Η προειδοποίηση ακολουθεί τη διακοπή που επηρέασε το Exchange Online και άλλες υπηρεσίες cloud, αν και η Microsoft σημείωσε ότι δεν υπάρχουν ενδείξεις πως κακόβουλη δραστηριότητα προκάλεσε την ίδια τη βλάβη.
Microsoft 365: Ενεργή επίθεση υποκλοπής κωδικών
Τα μηνύματα phishing χρησιμοποιούν θέματα με τη μορφή «Outage – [εξαψήφιος κωδικός]», ενώ τα εμφανιζόμενα ονόματα αποστολέων περιλαμβάνουν προθέματα οργανισμών ακολουθούμενα από τις ενδείξεις «Outage Notification» ή «Service Health». Η Microsoft εντόπισε τρεις τομείς αποστολέων, ενώ οι ενσωματωμένοι σύνδεσμοι περνούν από παρακολούθηση κλικ του SendGrid πριν ανακατευθύνουν σε εξωτερικό ιστότοπο. Παρόμοια μηνύματα έφτασαν σε οργανισμούς σε διάφορους τομείς στις ΗΠΑ. Αν και η δραστηριότητα συνάδει με υποκλοπή διαπιστευτηρίων, η εταιρεία δεν έχει επιβεβαιώσει επιτυχή συλλογή κωδικών ή διάδοση κακόβουλου λογισμικού.
Συστάσεις διερεύνησης και προστασίας
Η Microsoft συνιστά τη χρήση των εργαλείων Defender for Office 365 Threat Explorer και Defender XDR για τη διερεύνηση ύποπτων μηνυμάτων, καθώς και τον έλεγχο των πολιτικών Safe Links. Οι ομάδες ασφαλείας καλούνται να εξετάζουν πιθανές αλληλεπιδράσεις των χρηστών και όχι μόνο την παράδοση των μηνυμάτων, ενώ οι χρήστες πρέπει να επιβεβαιώνουν τις διακοπές υπηρεσιών απευθείας από το κέντρο διαχείρισης του Microsoft 365.