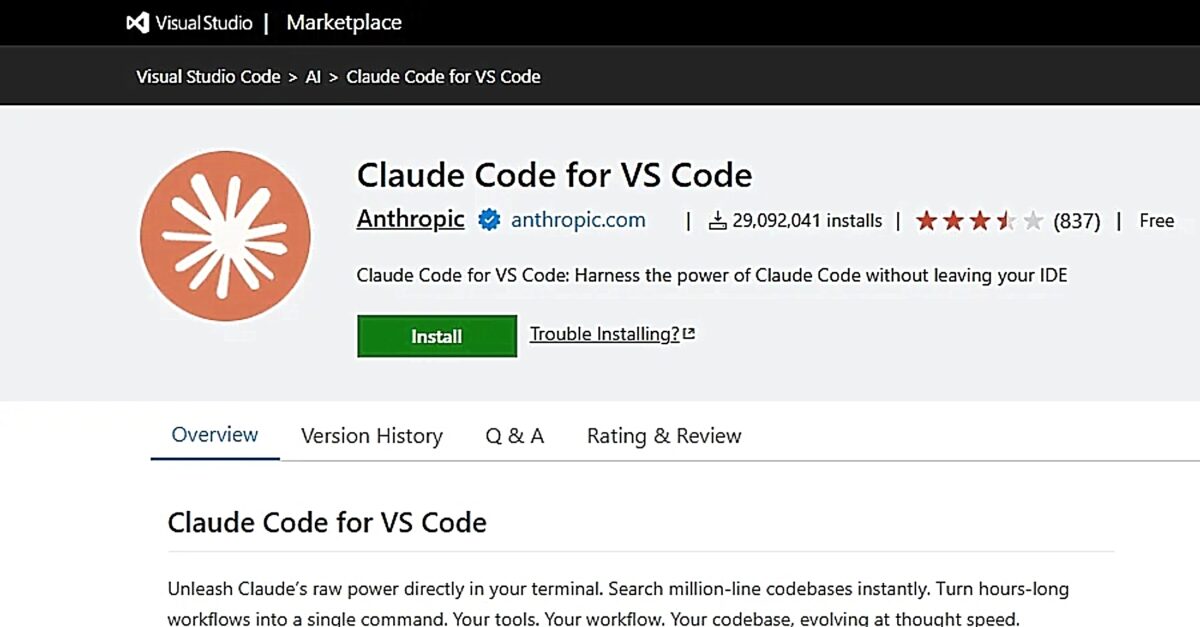

Ερευνητές κυβερνοασφάλειας αποκάλυψαν ότι η επίσημη επέκταση Claude Code της Anthropic παραβιάστηκε στο μητρώο Open VSX, με αποτέλεσμα να εγκαθιστά κρυφό backdoor SSH σε μολυσμένα συστήματα. Το πρόβλημα αποδόθηκε σε παραβίαση του marketplace του Cursor, γεγονός που οδήγησε την πλατφόρμα στην προσωρινή αφαίρεση της υπηρεσίας για τον καθαρισμό του κακόβουλου λογισμικού.
Claude Code: Η φύση της επίθεσης και η λειτουργία του malware
Η κακόβουλη έκδοση, η οποία εμφανιζόταν ως anthropic.claude-code έκδοση 2.1.313, διέθετε έναν τροποποιημένο κώδικα JavaScript που ενεργοποιούνταν κατά την εκκίνηση του VS Code. Η επέκταση πρόσθετε ένα κλειδί πρόσβασης ελεγχόμενο από τον εισβολέα στο αρχείο «~/.ssh/authorized_keys» των χρηστών, δίνοντάς του την ονομασία «svc-telemetry» για να φαίνεται αβλαβές.
Στη συνέχεια, το κακόβουλο λογισμικό προσπαθούσε να ενεργοποιήσει την υπηρεσία SSH σε συστήματα Windows, Linux και macOS, δημιουργώντας αντίστροφη σήραγγα (reverse tunnel) προς εξωτερική διεύθυνση IP, εγκαθιστώντας μηχανισμούς διατήρησης πρόσβασης και αποστέλλοντας δεδομένα αναγνώρισης του συστήματος.
Τα δεδομένα που συγκεντρώθηκαν και οι οδηγίες αποκατάστασης
Τα στοιχεία που υπέκλεψαν περιλάμβαναν τη δημόσια διεύθυνση IP, το όνομα κεντρικού υπολογιστή, το λειτουργικό σύστημα, τις μεταβλητές περιβάλλοντος και τις διευθύνσεις ηλεκτρονικού ταχυδρομείου Git.
Αν και σε ορισμένα συστήματα η ενεργοποίηση του SSH απέτυχε λόγω έλλειψης δικαιωμάτων διαχειριστή, οι ειδικοί συνιστούν στους χρήστες που επηρεάστηκαν να απομονώσουν τα συστήματα, να αφαιρέσουν τα μη εξουσιοδοτημένα κλειδιά SSH και να προχωρήσουν σε αλλαγή των κωδικών πρόσβασής τους. Η Anthropic δημοσίευσε άμεσα τη νέα ασφαλή έκδοση 2.1.314.