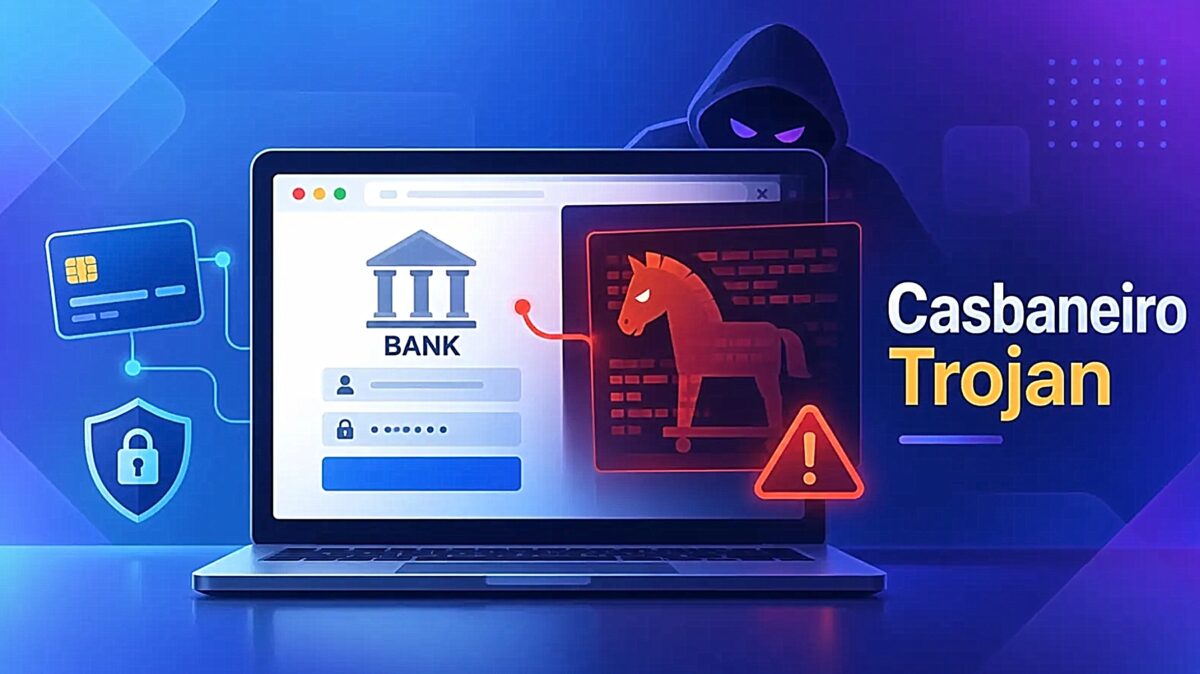

Ερευνητές ασφαλείας της Fortinet ανακάλυψαν μια νέα εκστρατεία ηλεκτρονικού ψαρέματος που διανέμει το τραπεζικό τραϊανό Casbaneiro. Το λογισμικό στοχεύει χρήστες στην Λατινική Αμερική, κυρίως σε Αργεντινή, Περού, Κολομβία και Μεξικό, με σκοπό την υποκλοπή διαπιστευτηρίων τραπεζικών λογαριασμών και ευαίσθητων δεδομένων.
Η τακτική εξαπάτησης και ο γεωγραφικός αποκλεισμός
Η επίθεση ξεκινά με εξατομικευμένα μηνύματα ηλεκτρονικού ταχυδρομείου που περιέχουν αρχεία PDF. Τα έγγραφα αυτά εμφανίζονται ως επείγοντα τιμολόγια ή νομικές ειδοποιήσεις και συχνά αναγράφουν τη διεύθυνση του παραλήπτη για να γίνουν πιο πειστικά.
Όταν ο χρήστης πατήσει τον σύνδεσμο, το σύστημα ελέγχει την διεύθυνση IP του. Αν ο επισκέπτης βρίσκεται εκτός των στοχευμένων χωρών, ανακατευθύνεται σε ασφαλείς ιστοσελίδες όπως το Google ή το YouTube. Αυτός ο γεωγραφικός περιορισμός εμποδίζει την αποκάλυψη της επίθεσης σε αναλυτές ασφαλείας. Οι στόχοι που περνούν τον έλεγχο μεταφέρονται σε σελίδα που κατεβάζει αθόρυβα ένα συμπιεσμένο αρχείο ZIP.
Η εκτέλεση του ιού και η υποκλοπή στοιχείων
Μέσα στο αρχείο ZIP υπάρχει ένα αρχείο HTA που ελέγχει τη γλωσσική διαμόρφωση του υπολογιστή και την παρουσία εργαλείων ανάλυσης. Στη συνέχεια, κατεβάζει ένα νόμιμο πρόγραμμα AutoIt και το τελικό κακόβουλο φορτίο. Για να παραπλανήσει τον χρήστη, εμφανίζει ένα παράθυρο που προσομοιώνει μια υπηρεσία των Windows.
Το Casbaneiro εισάγει τον κώδικά του σε νόμιμες διεργασίες όπως το RegSvcs.exe ή το mobsync.exe και δημιουργεί συντόμευση στον φάκελο εκκίνησης για να παραμένει ενεργό. Αρχικά συλλέγει επαφές και στοιχεία του Outlook. Το λογισμικό παραμένει αδρανές μέχρι ο χρήστης να επισκεφθεί μια τραπεζική ιστοσελίδα. Τότε ενεργοποιεί την επικοινωνία με τον διακομιστή των εισβολέων, επιτρέποντας τον απομακρυσμένο έλεγχο του πληκτρολογίου, την προβολή πλαστών παραθύρων και την υποκλοπή δεδομένων.