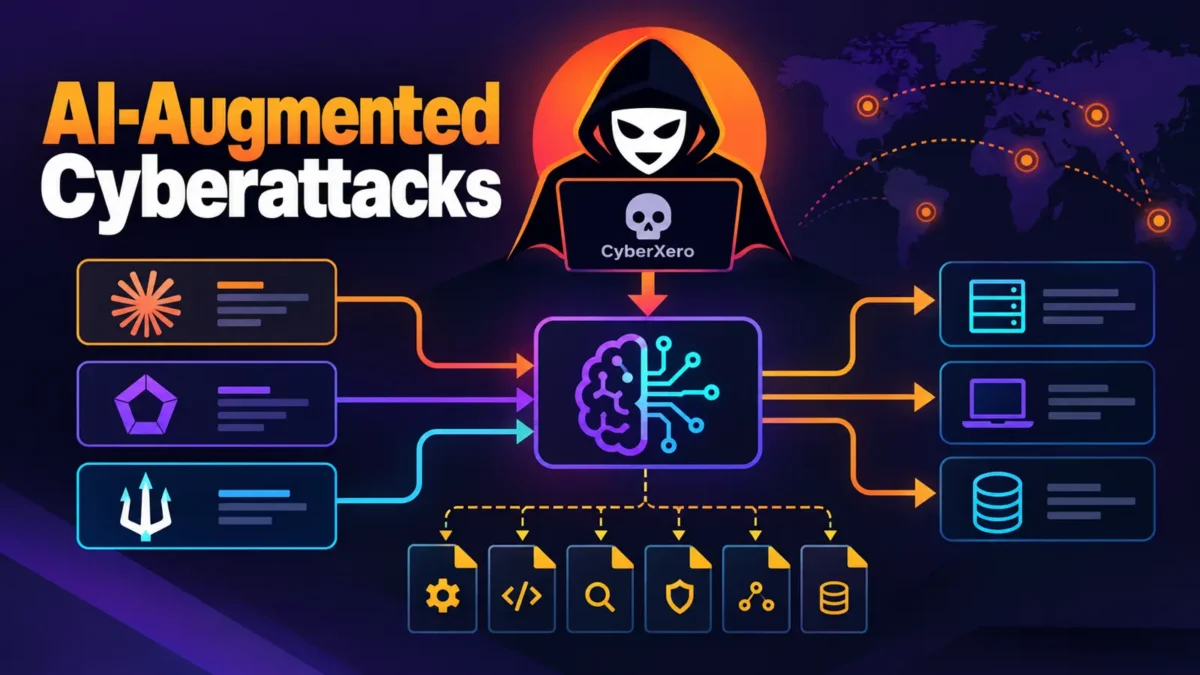

Η CyberXero εμφανίστηκε ως ομάδα που δρα ως μεσάζοντας αρχικής πρόσβασης, συνδυάζοντας γνωστά εργαλεία κυβερνοεπιθέσεων με τεχνητή νοημοσύνη για τη διεξαγωγή μεγάλης κλίμακας εισβολών.
Ο ρωσόφωνος φορέας στόχευσε ιστοτόπους WordPress και ηλεκτρονικά καταστήματα σε όλο τον κόσμο, ενώ παράλληλα πραγματοποίησε στοχευμένες έρευνες σε ουκρανικούς οργανισμούς ενέργειας και κοινής ωφέλειας.
Η δραστηριότητα αποκαλύφθηκε όταν ένας ανοιχτός κατάλογος εξέθεσε περισσότερα από 90.000 αρχεία, μεταξύ των οποίων scripts, αρχεία συνεδριών τεχνητής νοημοσύνης και κλεμμένα δεδομένα.
CyberXero: Τεχνητή νοημοσύνη σε πολλαπλά στάδια
Σύμφωνα με την SOCRadar, η CyberXero χρησιμοποίησε δύο διαφορετικά επίπεδα τεχνητής νοημοσύνης. Σε βασικό σταθμό εργασίας είχαν ρυθμιστεί έως και 51 agents του Claude Code για αναζήτηση ιστοτόπων, δοκιμές κωδικών πρόσβασης, εκμετάλλευση ευπαθειών και κλοπή δεδομένων.
Παράλληλα, ένα δεύτερο σύστημα συνέδεε το PentAGI, πλαίσιο αυτοματοποιημένων δοκιμών διείσδυσης με τεχνητή νοημοσύνη, με έναν Cobalt Strike Team Server μέσω API.
Σε μία αυτοματοποιημένη εκτέλεση σαρώθηκαν 4.708 στόχοι, εντοπίστηκαν 429 προσβάσιμα πάνελ διαχείρισης WordPress και τοποθετήθηκαν 32 shells σε 61 δευτερόλεπτα.
Στόχος ιστοτόποι και υποδομές στην Ουκρανία
Η ευρύτερη εκστρατεία επικεντρώθηκε σε WordPress και πλατφόρμες ηλεκτρονικού εμπορίου. Η CyberXero στόχευσε επίσης εγκαταστάσεις Magento και εκμεταλλεύτηκε την ευπάθεια CVE-2026-4815 στο Support Board.
Οι ερευνητές εντόπισαν παράλληλα στοχευμένη χαρτογράφηση επτά ουκρανικών οργανισμών ενέργειας και κοινής ωφέλειας, μεταξύ των οποίων ο εθνικός διαχειριστής του συστήματος μεταφοράς ηλεκτρικής ενέργειας και η μεγαλύτερη ιδιωτική ενεργειακή εταιρεία της χώρας.
Συνολικά, περισσότερες από 40 οργανώσεις επηρεάστηκαν παγκοσμίως, με δραστηριότητα να καταγράφεται επίσης στην Πολωνία, την Κίνα και το Πακιστάν.
Εκατοντάδες χιλιάδες δεδομένα στο στόχαστρο
Σε μία από τις επιβεβαιωμένες περιπτώσεις, πάροχος τηλεθέρμανσης στην περιοχή του Χαρκόβου έχασε 564.073 αρχεία συνδρομητών και 213.340 καταχωρίσεις αρχείων πρόσβασης.
Οι ερευνητές εντόπισαν επίσης δεδομένα που επιβεβαιώνουν κλοπή πληροφοριών από τέσσερις ουκρανικούς οργανισμούς. Συνολικά, περισσότερα από 628.000 άτομα στην Ουκρανία φέρεται να είχαν επιβεβαιωμένα δεδομένα στην κατοχή του φορέα.
Η σημασία της ανθρώπινης επιτήρησης
Τα αρχεία των συνεδριών δείχνουν ότι η τεχνητή νοημοσύνη χρησιμοποιήθηκε σε πολλά στάδια των επιθέσεων, ενώ οι χειριστές επιχειρούσαν σε ορισμένες περιπτώσεις να παρακάμψουν αρνήσεις ασφαλείας παρουσιάζοντας τους στόχους ως δήθεν εξουσιοδοτημένα συστήματα δοκιμών.
Η δραστηριότητα καταδεικνύει την αυξανόμενη δυνατότητα συνδυασμού αυτοματοποιημένων εργαλείων, τεχνητής νοημοσύνης και παραδοσιακών τεχνικών κυβερνοεπίθεσης. Παράλληλα, η έκθεση των εσωτερικών αρχείων της CyberXero επέτρεψε στους ερευνητές να διαχωρίσουν τις επιβεβαιωμένες παραβιάσεις από τις περιπτώσεις απλής αναγνώρισης στόχων.